Na skróty:
- Co to jest Krajowy System Cyberbezpieczeństwa i jakie ma znaczenie dla organizacji?
- Kogo obejmuje KSC i jak sprawdzić, czy organizacja podlega przepisom?
- Co po 3 października?
- Jakie wymogi w zakresie cyberbezpieczeństwa nakłada KSC na podmioty objęte ustawą?
- Jakie narzędzia wspierają realizację obowiązków wynikających z KSC?
- Podsumowanie
- FAQ: najczęściej zadawane pytania o KSC
Krajowy System Cyberbezpieczeństwa (KSC) to fundament polskiej architektury bezpieczeństwa cyfrowego. Jego celem jest zapewnienie niezakłóconego świadczenia usług kluczowych dla funkcjonowania państwa, gospodarki i społeczeństwa.
Działanie tego mechanizmu precyzuje ustawa o Krajowym Systemie Cyberbezpieczeństwa (UKSC). Jej nowelizacja weszła w życie 3 kwietnia 2026 roku i wdraża do polskiego porządku prawnego unijną dyrektywę NIS2. W efekcie około 38 tysięcy organizacji – od liderów z branży energetycznej po średniej wielkości zakłady produkcyjne – muszą dostosować się do nowych wymogów w zakresie cyberbezpieczeństwa. Poniżej wyjaśniamy, czym jest KSC, kogo obejmuje i jakie obowiązki nakłada na przedsiębiorstwa.
Co to jest Krajowy System Cyberbezpieczeństwa i jakie ma znaczenie dla organizacji?
KSC jest czymś więcej niż zbiorem technicznych wymagań dla działu IT. To rozbudowany system prawno-organizacyjny regulujący współpracę między sektorem prywatnym i publicznym w obliczu obecnych cyberzagrożeń. Główne zadanie KSC polega na budowaniu odporności państwa poprzez ochronę infrastruktury krytycznej i całych łańcuchów dostaw, które coraz częściej stają się celem zaawansowanych ataków.
Nowelizacja UKSC z 2026 roku ma ogromne znaczenie dla biznesu. Przede wszystkim znacznie rozszerzyła katalog organizacji podlegających regulacjom, wprowadzając znany z NIS2 podział na podmioty kluczowe i ważne. Zmienił się też sam mechanizm objęcia przepisami.
Jeśli działasz w sektorze strategicznym i prowadzisz firmę co najmniej średniej wielkości, istnieje duże prawdopodobieństwo, że wymogi KSC dotyczą także Ciebie.
Gra toczy się o wysoką stawkę. Brak zgodności wiąże się z dotkliwymi sankcjami – do 10 mln euro lub 2% rocznego światowego obrotu (podmioty kluczowe) oraz do 7 mln euro lub 1,4% obrotu (podmioty ważne) – w obu przypadkach liczy się wyższa z tych kwot. Dodatkowo UKSC kładzie nacisk na osobistą odpowiedzialność kadry zarządzającej. Za zaniedbania w obszarze cyberbezpieczeństwa kierownikowi podmiotu grozi kara do 300% wynagrodzenia (w podmiotach publicznych do 100%), a w podmiotach kluczowych także czasowy zakaz pełnienia funkcji kierowniczych.
Skąd wiadomo, że dana organizacja znajduje się na celowniku regulacji? W przypadku firm prywatnych odpowiedź nie przyjdzie w formie oficjalnego pisma – inicjatywą musi wykazać się sam przedsiębiorca.
Kogo obejmuje KSC i jak sprawdzić, czy organizacja podlega przepisom?
W pierwotnej wersji ustawy z 2018 roku objęcie rygorami KSC następowało na podstawie decyzji administracyjnej, a przepisy wyróżniały kategorie operatorów usług kluczowych oraz dostawców usług cyfrowych. Po nowelizacji organizacje dzielą się na:
- Podmioty kluczowe – działające w sektorach o krytycznym znaczeniu dla stabilnego funkcjonowania państwa. Zaliczamy tu: energię, transport, bankowość i infrastrukturę rynków finansowych, ochronę zdrowia, wodę pitną, ścieki, infrastrukturę cyfrową, zarządzanie usługami ICT, przestrzeń kosmiczną i administrację publiczną.
- Podmioty ważne – działające w sektorach o istotnym wpływie na gospodarkę, choć o nieco niższym progu krytyczności. Mowa o: usługach pocztowych, gospodarowaniu odpadami, produkcji i dystrybucji żywności, chemikaliów, wyrobów medycznych, elektronicznych, maszyn i pojazdów. W tej grupie znajdują się także dostawcy usług cyfrowych i jednostki badawcze.
O tym, czy firma jest podmiotem kluczowym, czy ważnym, decyduje też jej wielkość: duże przedsiębiorstwa z sektorów z pierwszej grupy są zwykle kluczowe, a średnie – ważne.
W tym miejscu pojawia się pierwszy obowiązek ustawowy: rzetelna samoidentyfikacja. Organizacja musi ocenić, czy działa w sektorze wskazanym w UKSC i czy spełnia kryteria wielkości. Progiem wejścia jest zazwyczaj status średniego przedsiębiorstwa (co najmniej 50 pracowników albo roczny obrót i suma bilansowa przekraczające 10 mln euro).
Do 3 października 2026 roku każdy podmiot spełniający warunki musiał złożyć wniosek o wpis do Wykazu KSC – aplikacji działającej w ramach Systemu S46, prowadzonej przez Ministerstwo Cyfryzacji. Podmioty publiczne, przedsiębiorcy telekomunikacyjni, dostawcy usług zaufania oraz dotychczasowi operatorzy usług kluczowych zostali wpisani z urzędu i uzupełniają jedynie dane po otrzymaniu wezwania. Procedurę wpisu opisuje komunikat Ministerstwa Cyfryzacji.
Co po 3 października?
Jeśli organizacja spełnia kryteria, a nie złożyła wniosku do 3 października 2026 roku, powinna zrobić to jak najszybciej. Wniosek składa się elektronicznie na stronie wykaz-ksc.gov.pl, a podpisuje go kierownik podmiotu lub osoba przez niego upoważniona. Brak wpisu nie zwalnia z obowiązków. Najważniejsze terminy pokazuje tabela.
Harmonogram obowiązków wynikających z KSC
| Termin | Co trzeba zrobić | Kogo dotyczy |
|---|---|---|
| 3 kwietnia 2026 | Wejście w życie nowelizacji ustawy o KSC | wszystkie podmioty objęte ustawą |
| 7 maja – 3 października 2026 | Wniosek o wpis do Wykazu KSC (samorejestracja) | podmioty niewpisane z urzędu, głównie prywatne |
| 6 miesięcy od otrzymania wezwania | Uzupełnienie danych w Wykazie KSC | podmioty wpisane z urzędu |
| 3 kwietnia 2027 | Wdrożenie systemu zarządzania bezpieczeństwem informacji (SZBI) | podmioty kluczowe i ważne |
| 3 kwietnia 2028 | Pierwszy obowiązkowy audyt bezpieczeństwa | podmioty kluczowe |
Jakie wymogi w zakresie cyberbezpieczeństwa nakłada KSC na podmioty objęte ustawą?
Po wpisie do Wykazu KSC przychodzi czas na kolejne obowiązki. Najważniejszy z nich to wdrożenie SZBI, np. w oparciu o normę ISO/IEC 27001. W praktyce oznacza to konieczność gruntownego uporządkowania podejścia do cyberbezpieczeństwa – procesów, dokumentacji, narzędzi i odpowiedzialności. Do głównych wymagań w tym zakresie należą:
- Zarządzanie ryzykiem – regularne identyfikowanie zasobów krytycznych dla działania organizacji, szacowanie ryzyka wystąpienia incydentów i podejmowanie udokumentowanych działań ograniczających to ryzyko.
- Środki bezpieczeństwa (techniczne i organizacyjne) – wdrożenie adekwatnych zabezpieczeń obejmujących m.in. polityki bezpieczeństwa, ochronę systemów informatycznych oraz danych, kontrolę dostępu, bezpieczeństwo fizyczne, kryptografię, szkolenia personelu i cyberhigienę, bezpieczeństwo łańcucha dostaw i plany ciągłości działania.
- Zarządzanie podatnościami i zagrożeniami – zbieranie i analizowanie informacji o cyberzagrożeniach oraz słabościach systemów IT, a także wdrażanie aktualizacji bezpieczeństwa w odpowiednich ramach czasowych.
- Zarządzanie incydentami – ich wykrywanie, obsługa i raportowanie do właściwego zespołu CSIRT w określonych terminach (wczesne ostrzeżenie w ciągu 24 godzin od wykrycia, pełne zgłoszenie w ciągu 72 godzin).
- Audyty bezpieczeństwa – regularne przechodzenie audytów zewnętrznych (w podmiotach kluczowych – co najmniej raz na trzy lata) i przeprowadzanie testów odporności systemów.
Jakie narzędzia wspierają realizację obowiązków wynikających z KSC?
W wielu organizacjach cyberbezpieczeństwo nadal koncentruje się na ochronie serwerów, stacji roboczych i infrastruktury sieciowej. W efekcie pomijany bywa istotny element środowiska IT: urządzenia mobilne. Tymczasem smartfony, tablety i laptopy służbowe dają pracownikom dostęp do firmowych systemów, poczty, aplikacji biznesowych i wrażliwych danych, często funkcjonując poza kontrolą administratorów.
Z perspektywy regulacji takie podejście jest niekompletne. Przepisy KSC i NIS2 wskazują na konieczność zabezpieczenia wszystkich systemów i urządzeń przetwarzających dane. Brak monitorowania przenośnego sprzętu i zarządzania nim oznacza ryzyko naruszenia zgodności, ograniczoną widoczność zdarzeń bezpieczeństwa i trudności z udowodnieniem podczas audytu, że organizacja faktycznie panuje nad swoim cyfrowym ekosystemem.
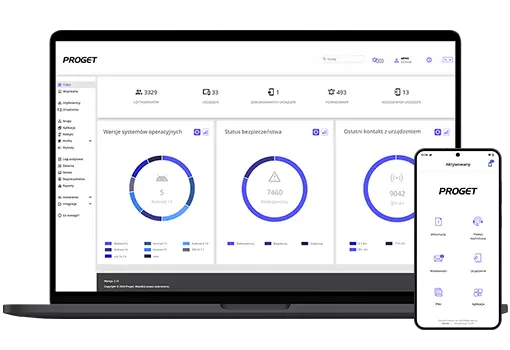
Tę lukę wypełniają rozwiązania klasy MDM (Mobile Device Management). To kategoria oprogramowania, która pozwala centralnie zarządzać flotą urządzeń mobilnych – rejestrować je, konfigurować, aktualizować, monitorować i chronić, niezależnie od tego, gdzie fizycznie się znajdują. Proget MDM dostarcza konkretne funkcjonalności wspierające zgodność z UKSC:
- stałe monitorowanie i inwentaryzację urządzeń służbowych – z podglądem na dane techniczne, zainstalowane aplikacje, lokalizację i status zabezpieczeń,
- egzekwowanie polityk bezpieczeństwa – wymuszanie szyfrowania danych i silnych haseł czy blokowanie instalacji aplikacji spoza zaufanych źródeł,
- zarządzanie oprogramowaniem instalowanym na urządzeniach – w tym usuwanie nieautoryzowanych aplikacji oraz aktualizowanie systemu operacyjnego,
- działania prewencyjne i automatyczne reagowanie na incydenty – zdalne zablokowanie lub wyczyszczenie urządzenia w przypadku jego zgubienia, kradzieży lub naruszenia bezpieczeństwa,
- generowanie szczegółowych raportów i logów – ułatwiających wykazanie zgodności z przepisami podczas audytów wymaganych przez UKSC.
Wdrożenie MDM jest odpowiedzią na rosnące wymogi w zakresie monitorowania zasobów, zarządzania podatnościami, ochrony danych oraz skutecznego reagowania na incydenty. Warto jednak pamiętać, że obok aspektów regulacyjnych i bezpieczeństwa MDM przynosi również istotne usprawnienia operacyjne – znacząco zwiększając wygodę i efektywność pracy administratorów.
Podlegasz KSC?
Pomożemy Ci
spełnić wymogi.
Podsumowanie
Nowelizacja KSC z 2026 roku zmienia hierarchię priorytetów w polskim biznesie, przenosząc odpowiedzialność za cyberbezpieczeństwo z działu IT do gabinetu zarządu. Spełnienie wymogów KSC wymaga całościowego spojrzenia na bezpieczeństwo cyfrowe w organizacji. Nawet najlepiej zaprojektowany system zarządzania ryzykiem może okazać się niepełny, jeśli pomija część infrastruktury IT, która każdego dnia uzyskuje dostęp do firmowych danych i systemów.
Terminy ustawowe są nieubłagane, a czas na wdrożenie skutecznych procesów i odpowiednich narzędzi – ściśle ograniczony. Pytanie, przed którym muszą stanąć organizacje z sektorów objętych ustawą, nie brzmi już: „Czy mamy antywirusa?”, ale: „Czy mamy kontrolę nad wszystkimi urządzeniami, które przetwarzają wrażliwe informacje?”.
FAQ: najczęściej zadawane pytania o KSC
Do kiedy trzeba było złożyć wniosek o wpis do Wykazu KSC?
Podmioty, które same składają wniosek, miały na to czas do 3 października 2026 roku. Firma, która nie zdążyła, powinna złożyć go jak najszybciej na stronie wykaz-ksc.gov.pl. Upływ terminu nie zwalnia z obowiązków wynikających z ustawy.
Kto składa wniosek samodzielnie, a kto jest wpisywany z urzędu?
Wniosek składają głównie podmioty prywatne z sektorów objętych ustawą, które spełniają kryteria wielkości. Z urzędu wpisywane są podmioty publiczne, przedsiębiorcy telekomunikacyjni, dostawcy usług zaufania oraz dotychczasowi operatorzy usług kluczowych.
Co grozi za brak wpisu do Wykazu KSC?
Niezłożenie wniosku o wpis w terminie to jedna z podstaw do nałożenia kary. Za niespełnienie obowiązków z ustawy grożą kary pieniężne: dla podmiotów kluczowych do 10 mln euro lub 2% światowego obrotu, a dla ważnych do 7 mln euro lub 1,4% obrotu (w obu przypadkach liczy się wyższa kwota). Odpowiedzialność finansową może ponieść także kierownik podmiotu. Kary za większość naruszeń organ może jednak nałożyć dopiero po upływie dwóch lat od wejścia nowelizacji w życie, czyli od kwietnia 2028 roku.
Do kiedy trzeba wdrożyć SZBI i przeprowadzić pierwszy audyt?
Podmioty, które spełniały kryteria w dniu wejścia nowelizacji w życie, muszą wdrożyć SZBI do 3 kwietnia 2027 roku. Pierwszy audyt bezpieczeństwa podmioty kluczowe muszą przeprowadzić do 3 kwietnia 2028 roku.
Czy obowiązki z KSC obejmują urządzenia mobilne pracowników?
Tak, jeśli pracownicy mają na nich dostęp do firmowych danych i systemów. Smartfony, tablety i laptopy trzeba objąć zarządzaniem ryzykiem, polityką bezpieczeństwa i obsługą incydentów – w tym pomaga system MDM.
Pierwotnie opublikowano: 07.05.2026
Zaktualizowano: 04.11.2026
Autor: Agnieszka Pierlak
Specjalistka ds. marketingu z doświadczeniem w branży IT. Interesuje się zagadnieniami związanymi z cyberbezpieczeństwem i bezpieczeństwem wewnętrznym. Prywatnie wielbicielka dobrej literatury, kuchni azjatyckiej i górskich wędrówek.