Na skróty:
- Co to jest audyt bezpieczeństwa urządzeń mobilnych?
- Jak audyt bezpieczeństwa poprawia ochronę i jakie obszary bada?
- Jak przygotować organizację do audytu krok po kroku?
- Rola systemu MDM w audytach bezpieczeństwa urządzeń
- Najczęstsze błędy wykrywane podczas audytu bezpieczeństwa
- Podsumowanie
- FAQ: audyt bezpieczeństwa urządzeń mobilnych
Coraz więcej firm i instytucji publicznych korzysta z rozbudowanych flot urządzeń mobilnych, co wiąże się z nowymi wyzwaniami w zakresie cyberbezpieczeństwa i zarządzania dostępem do danych. Jednocześnie organizacje muszą sprostać rosnącym wymaganiom dotyczącym ochrony informacji, wynikającym m.in. z RODO, ustawy o KSC i dyrektywy NIS2, a także standardów takich jak ISO 27001.
W takich okolicznościach audyt bezpieczeństwa urządzeń mobilnych jest jednym z istotnych elementów oceny dojrzałości bezpieczeństwa IT w organizacji. Odpowiednie przygotowanie do niego pozwala nie tylko wykazać zgodność z wymaganiami, ale także skuteczniej chronić firmowe zasoby.
Co to jest audyt bezpieczeństwa urządzeń mobilnych?
Audyt bezpieczeństwa urządzeń mobilnych to uporządkowany proces oceny sposobu zarządzania smartfonami, tabletami i laptopami wykorzystywanymi w organizacji. Uwzględnia on analizę konfiguracji urządzeń, sposobu przetwarzania danych, obowiązujących procedur oraz stosowanych zabezpieczeń.
Cel audytu – zbadanie integralności, poprawności i zgodności
Podstawowym celem audytu jest potwierdzenie, że urządzenia mobilne są właściwie chronione, a organizacja działa zgodnie z obowiązującymi regulacjami i własnymi procedurami. Audyt ma więc zarówno wykazać zgodność z wymaganiami (compliance), jak i realnie poprawić poziom bezpieczeństwa poprzez identyfikację słabych punktów środowiska IT.
Działania powinny opierać się na powszechnie stosowanych regulacjach i normach, takich jak ISO 27001, RODO oraz dyrektywa NIS2, wdrożona w Polsce na mocy ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC).
Jak audyt bezpieczeństwa poprawia ochronę i jakie obszary bada?
Podczas audytu bezpieczeństwa zazwyczaj analizowane są następujące obszary:
- kontrola dostępu, mechanizmy uwierzytelniania i szyfrowanie – weryfikowane jest stosowanie silnych haseł, uwierzytelniania wieloskładnikowego (MFA), blokady ekranu oraz szyfrowania danych na urządzeniach;
- zarządzanie aplikacjami mobilnymi i aktualizacjami – audyt obejmuje sposób instalowania aplikacji, kontrolę nad ich uprawnieniami oraz regularność aktualizacji systemów operacyjnych i oprogramowania;
- wykrywanie luk w zabezpieczeniach i optymalizacja kosztów – usunięcie nieprawidłowości przed wystąpieniem incydentu jest zazwyczaj znacznie tańsze niż reagowanie na skutki wycieku danych lub ataku cybernetycznego.
Jak przygotować organizację do audytu krok po kroku?
Odpowiednie przygotowanie do audytu urządzeń mobilnych pozwala usprawnić jego przebieg i zmniejszyć liczbę wykrywanych niezgodności. Proces ten należy rozpocząć odpowiednio wcześniej, by mieć czas na uzupełnienie dokumentacji oraz wdrożenie niezbędnych zmian.
1. Inwentaryzacja sprzętu
Pierwszym krokiem jest przygotowanie pełnej listy urządzeń mobilnych wykorzystywanych w organizacji. Ewidencja powinna uwzględniać m.in. typ urządzenia, wersję systemu operacyjnego, przypisanego użytkownika oraz informacje o zastosowanych zabezpieczeniach. Szczególnej uwagi wymaga sprzęt wycofany z użytkowania, zagubiony lub wciąż przypisany do osób, które zakończyły współpracę z organizacją.
2. Przegląd i aktualizacja polityk bezpieczeństwa oraz dokumentacji
Należy zweryfikować obowiązujące polityki i procedury dotyczące korzystania z urządzeń mobilnych (w tym prywatnych – w ramach modelu BYOD), zarządzania nimi, reagowania na incydenty oraz realizacji szkoleń pracowników w zakresie bezpieczeństwa. Wszystkie dokumenty powinny być aktualne, spójne i odpowiadać rzeczywistym praktykom stosowanym w organizacji.
3. Weryfikacja konfiguracji systemów i procedur reagowania na incydenty
Kolejnym etapem jest sprawdzenie, czy konfiguracje urządzeń i systemu MDM (jeśli organizacja z niego korzysta) odpowiadają przyjętym politykom bezpieczeństwa. Weryfikacji powinny podlegać m. in. stosowane metody uwierzytelniania i szyfrowania, sposób zarządzania aplikacjami i wdrażanie aktualizacji. Warto również upewnić się, że procedury zgłaszania i obsługi incydentów są znane pracownikom oraz regularnie testowane, np. w ramach symulacji utraty urządzenia.
4. Przeprowadzenie wstępnego testu zgodności (pre-audit assessment)
Przed właściwym audytem warto przeprowadzić wewnętrzną ocenę zgodności, która pozwoli wykryć potencjalne nieprawidłowości i usunąć je jeszcze przed rozpoczęciem formalnej kontroli. Wyniki pre-audytu warto zebrać w formie listy niezgodności i działań naprawczych, wraz z określeniem osoby odpowiedzialnej oraz terminu realizacji. Pozwala to uporządkować priorytety i ograniczyć ryzyko, że krytyczne problemy pozostaną nierozwiązane do momentu właściwego audytu.
Rola systemu MDM w audytach bezpieczeństwa urządzeń
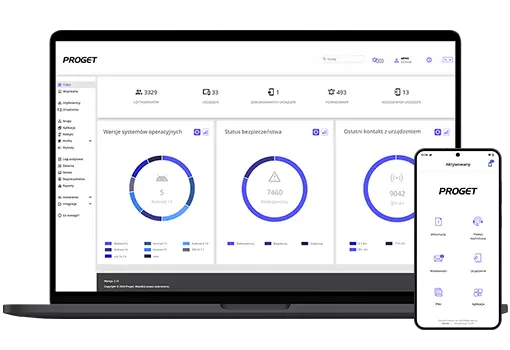
Przygotowanie organizacji do audytu jest znacznie łatwiejsze, gdy urządzenia mobilne są objęte centralnym zarządzaniem. Systemy MDM (Mobile Device Management) umożliwiają administratorom bieżące monitorowanie stanu urządzeń, egzekwowanie polityk bezpieczeństwa i szybkie przygotowanie informacji wymaganych podczas kontroli.
Najważniejsze funkcje MDM wspierające przygotowanie do audytu:
- automatyczne raportowanie zgodności – system może generować raporty dotyczące konfiguracji urządzeń, poziomu zabezpieczeń czy zgodności z przyjętymi politykami – cyklicznie lub na żądanie;
- wymuszanie szyfrowania i MFA z jednego panelu – administrator może centralnie egzekwować stosowanie szyfrowania danych, uwierzytelniania wieloskładnikowego (MFA) oraz innych mechanizmów bezpieczeństwa na wszystkich objętych zarządzaniem urządzeniach;
- historia zdarzeń, logi audytowe oraz zdalne zarządzanie – system przechowuje informacje o zmianach konfiguracji, działaniach administratorów oraz zdarzeniach dotyczących urządzeń. Ułatwia to wykazanie zgodności podczas audytu oraz szybką reakcję na wykryte nieprawidłowości.
Znaczenie centralnego zarządzania jest szczególnie duże w przypadku instytucji publicznych. Podmioty takie jak urzędy czy jednostki samorządu terytorialnego mogą korzystać z wielu urządzeń, które mają dostęp do danych i systemów wykorzystywanych przy realizacji zadań publicznych. Dzięki MDM można objąć je jednolitymi zasadami bezpieczeństwa i udokumentować ich stosowanie na potrzeby kontroli oraz audytów.
Najczęstsze błędy wykrywane podczas audytu bezpieczeństwa
Wiele organizacji zmaga się z podobnymi problemami. Często nie wynikają one z braku narzędzi, lecz z nieaktualnych procedur, niewystarczającej kontroli nad urządzeniami lub błędów organizacyjnych. Najczęściej identyfikowane nieprawidłowości to:
- niezarządzane urządzenia w środowisku firmowym (shadow IT) – pracownicy korzystają z urządzeń, które nie są objęte kontrolą działu IT ani obowiązującymi politykami bezpieczeństwa. Rozwiązaniem jest wymuszona rejestracja urządzeń w MDM i objęcie ich odpowiednimi politykami.
- brak aktualnych polityk bezpieczeństwa i szkoleń – dokumentacja nie odzwierciedla rzeczywistych procesów lub pracownicy nie znają zasad bezpiecznego korzystania z urządzeń mobilnych. Aby temu zapobiec, należy regularnie aktualizować procedury (po zmianie przepisów, sposobu korzystania z urządzeń lub wdrożeniu nowych systemów) i przeprowadzać szkolenia pracowników.
- brak szyfrowania danych, wyłączone MFA oraz nieaktualne systemy – urządzenia wykorzystują przestarzałe wersje oprogramowania lub nie posiadają podstawowych mechanizmów ochrony (jak hasło), co zwiększa ryzyko skutecznego cyberataku. Działania naprawcze powinny obejmować wymuszenie szyfrowania danych, wdrożenie uwierzytelniania wieloskładnikowego oraz automatyczne aktualizacje systemu i aplikacji lub przynajmniej regularne przypomnienia o konieczności ich instalacji.
Podsumowanie
Audyt bezpieczeństwa urządzeń mobilnych pozwala ocenić nie tylko poziom zabezpieczeń technicznych, ale również jakość procesów i obowiązującej dokumentacji. Dobrze przygotowana, spójna polityka bezpieczeństwa oraz świadomi zagrożeń pracownicy znacząco zwiększają szanse na pozytywny wynik kontroli. Ważnym wsparciem są systemy MDM, które ułatwiają zarządzanie urządzeniami, ograniczanie ryzyka wystąpienia niezgodności z wymaganiami i raportowanie.
Audyt floty? Grunt to dobre przygotowanie.
FAQ: audyt bezpieczeństwa urządzeń mobilnych
Co to jest audyt bezpieczeństwa urządzeń mobilnych?
To ustrukturyzowany proces oceny, który sprawdza, czy urządzenia mobilne wykorzystywane w organizacji spełniają wymogi bezpieczeństwa, obowiązujące regulacje prawne oraz wewnętrzne polityki IT.
Jak przygotować się do audytu IT?
Podstawą jest rzetelna inwentaryzacja urządzeń, audyt aktualnych polityk bezpieczeństwa, weryfikacja konfiguracji wdrożonego systemu MDM oraz skompletowanie odpowiedniej dokumentacji i raportów.
Co najczęściej wykrywa audyt bezpieczeństwa?
Do najczęstszych problemów należą: braki w wymuszaniu szyfrowania, brak logowania wieloskładnikowego (MFA), korzystanie z niezarządzanych urządzeń (shadow IT) oraz nieaktualne wersje systemów operacyjnych.
Czy MDM pomaga w audycie?
Tak, system MDM stanowi ogromne ułatwienie, ponieważ umożliwia centralne zarządzanie politykami, generowanie zautomatyzowanych raportów zgodności oraz kontrolowanie floty urządzeń w czasie rzeczywistym, dostarczając dowodów na wdrożenie odpowiednich zabezpieczeń.

Autor: Magdalena Martens
Kierownik marketingu z wieloletnim doświadczeniem, specjalizujący się w komunikacji B2B w sektorze IT. Od kilku lat zajmuje się tematyką cyberbezpieczeństwa i rozwiązań Mobile Device Management (MDM). Prywatnie fanka motoryzacji i filozofii Kaizen.